Ко мне обратилась знакомая из Бургаса, сайт которой был сделан специалистами, деньги свои они получили, но не предупредили собственницу бизнеса, что сайт это не только несколько красивых страниц контента, а еще и юридическая ответственность и штрафы, если не соблюдены требования ЕС и конкретно Болгарии.
Например, на сайте своей знакомой я нашла следующие грубые нарушения:
- В футере был размещен текст «Политики конфиденциальности», но это была не ссылка, а просто текст. Что юридически можно квалифицировать, как введение клиентов в заблуждение.
- Страницы Политика конфиденциальности
/policyнет (404), в sitemap никакой страницы с политикой не значится. - Cookie-баннера нет от слова совсем, никакого.
При этом сайт активно собирает персональные данные: на главной странице стоят формы обратной связи, где людей просят оставить свои имя, телефон, выбор услуги. Куда уходят данные людей, как хранятся, кто за это отвечает? В общем, вопросов у надзорных органов может возникнуть немало.
Но собрав итоговый отчет для приятельницы, я решила посмотреть, а как в целом обстоит дело на сайтах ее коллег по ремеслу. Результаты неутешительные - у 7 из 10 сайтов отсутствуют значимые элементы и страницы, которые могут привести их к штрафам до нескольких тысяч евро, только 1 сайт из 10 был сделан грамотно и с соблюдением законов ЕС.
Какие нарушения встречаются на сайтах и чем они грозят собственникам бизнеса:
1. Сбор данных без информирования (ст. 13 GDPR) — основное нарушение. Человек оставляет имя и телефон и нигде не видит: кто администратор данных (фирма, ЕИК, адрес), на каком основании, с какой целью, сколько хранятся, кому передаются (Tilda, WhatsApp/Meta), какие у него права. Отсутствует и чекбокс согласия со ссылкой на политику.
2. Надпись «Политика конфиденциальности» без документа. Это отдельно плохо: формально создается впечатление, что документ существует. При проверке это трактуется как введение потребителя в заблуждение, а не как «просто забыли» добавить страничку с текстом.
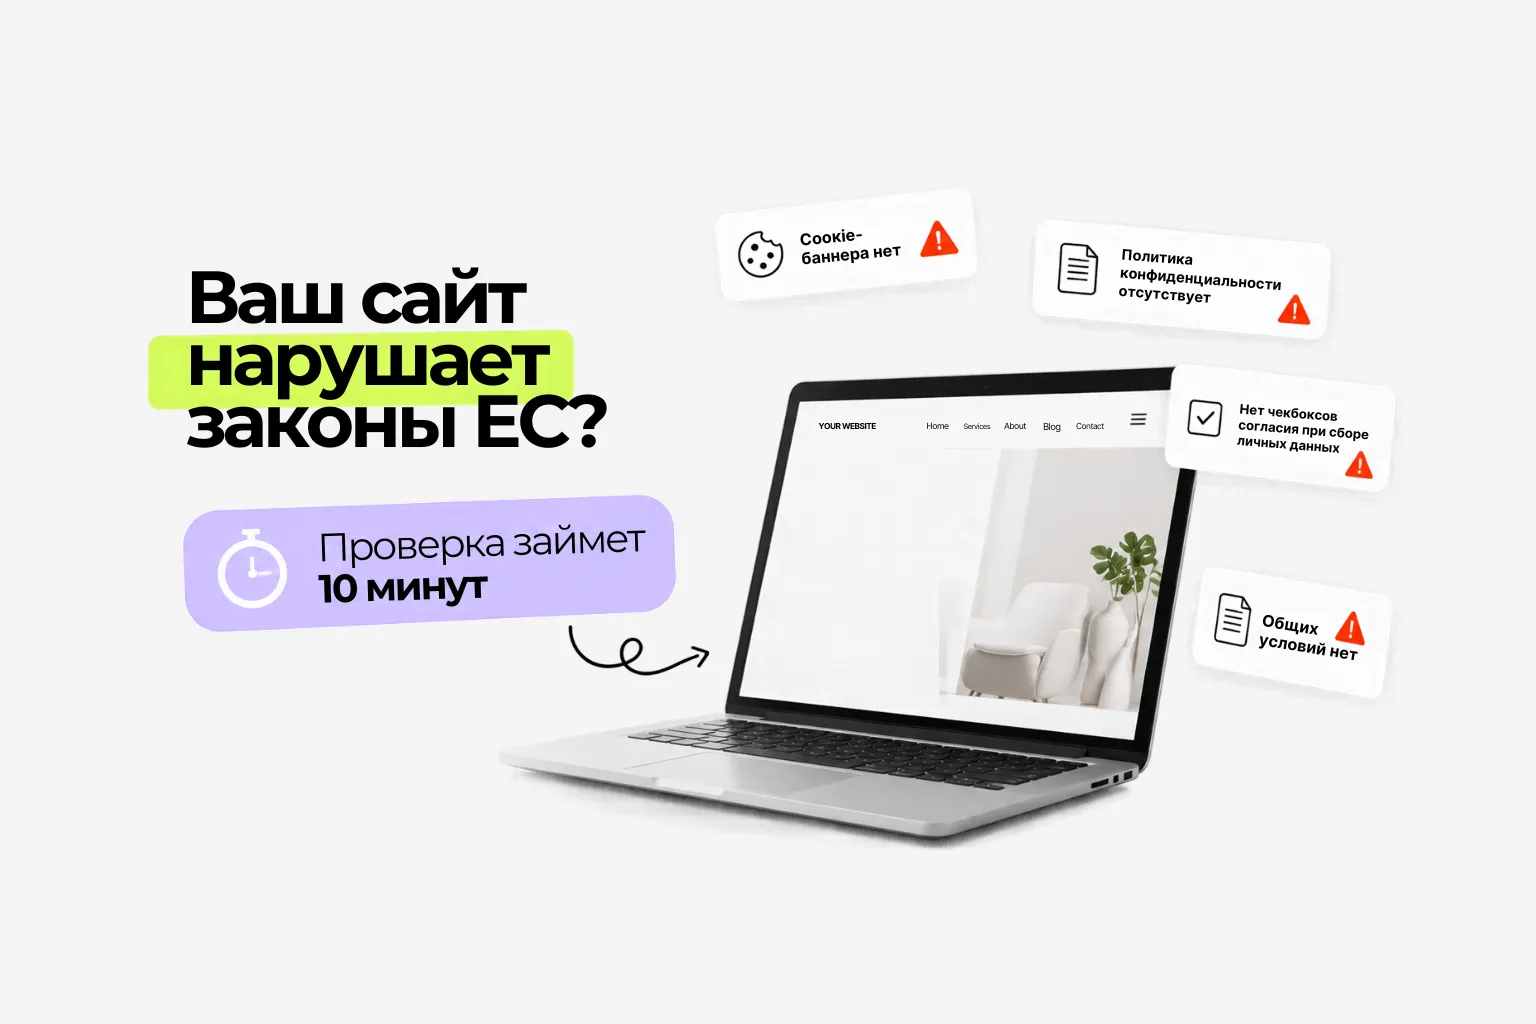
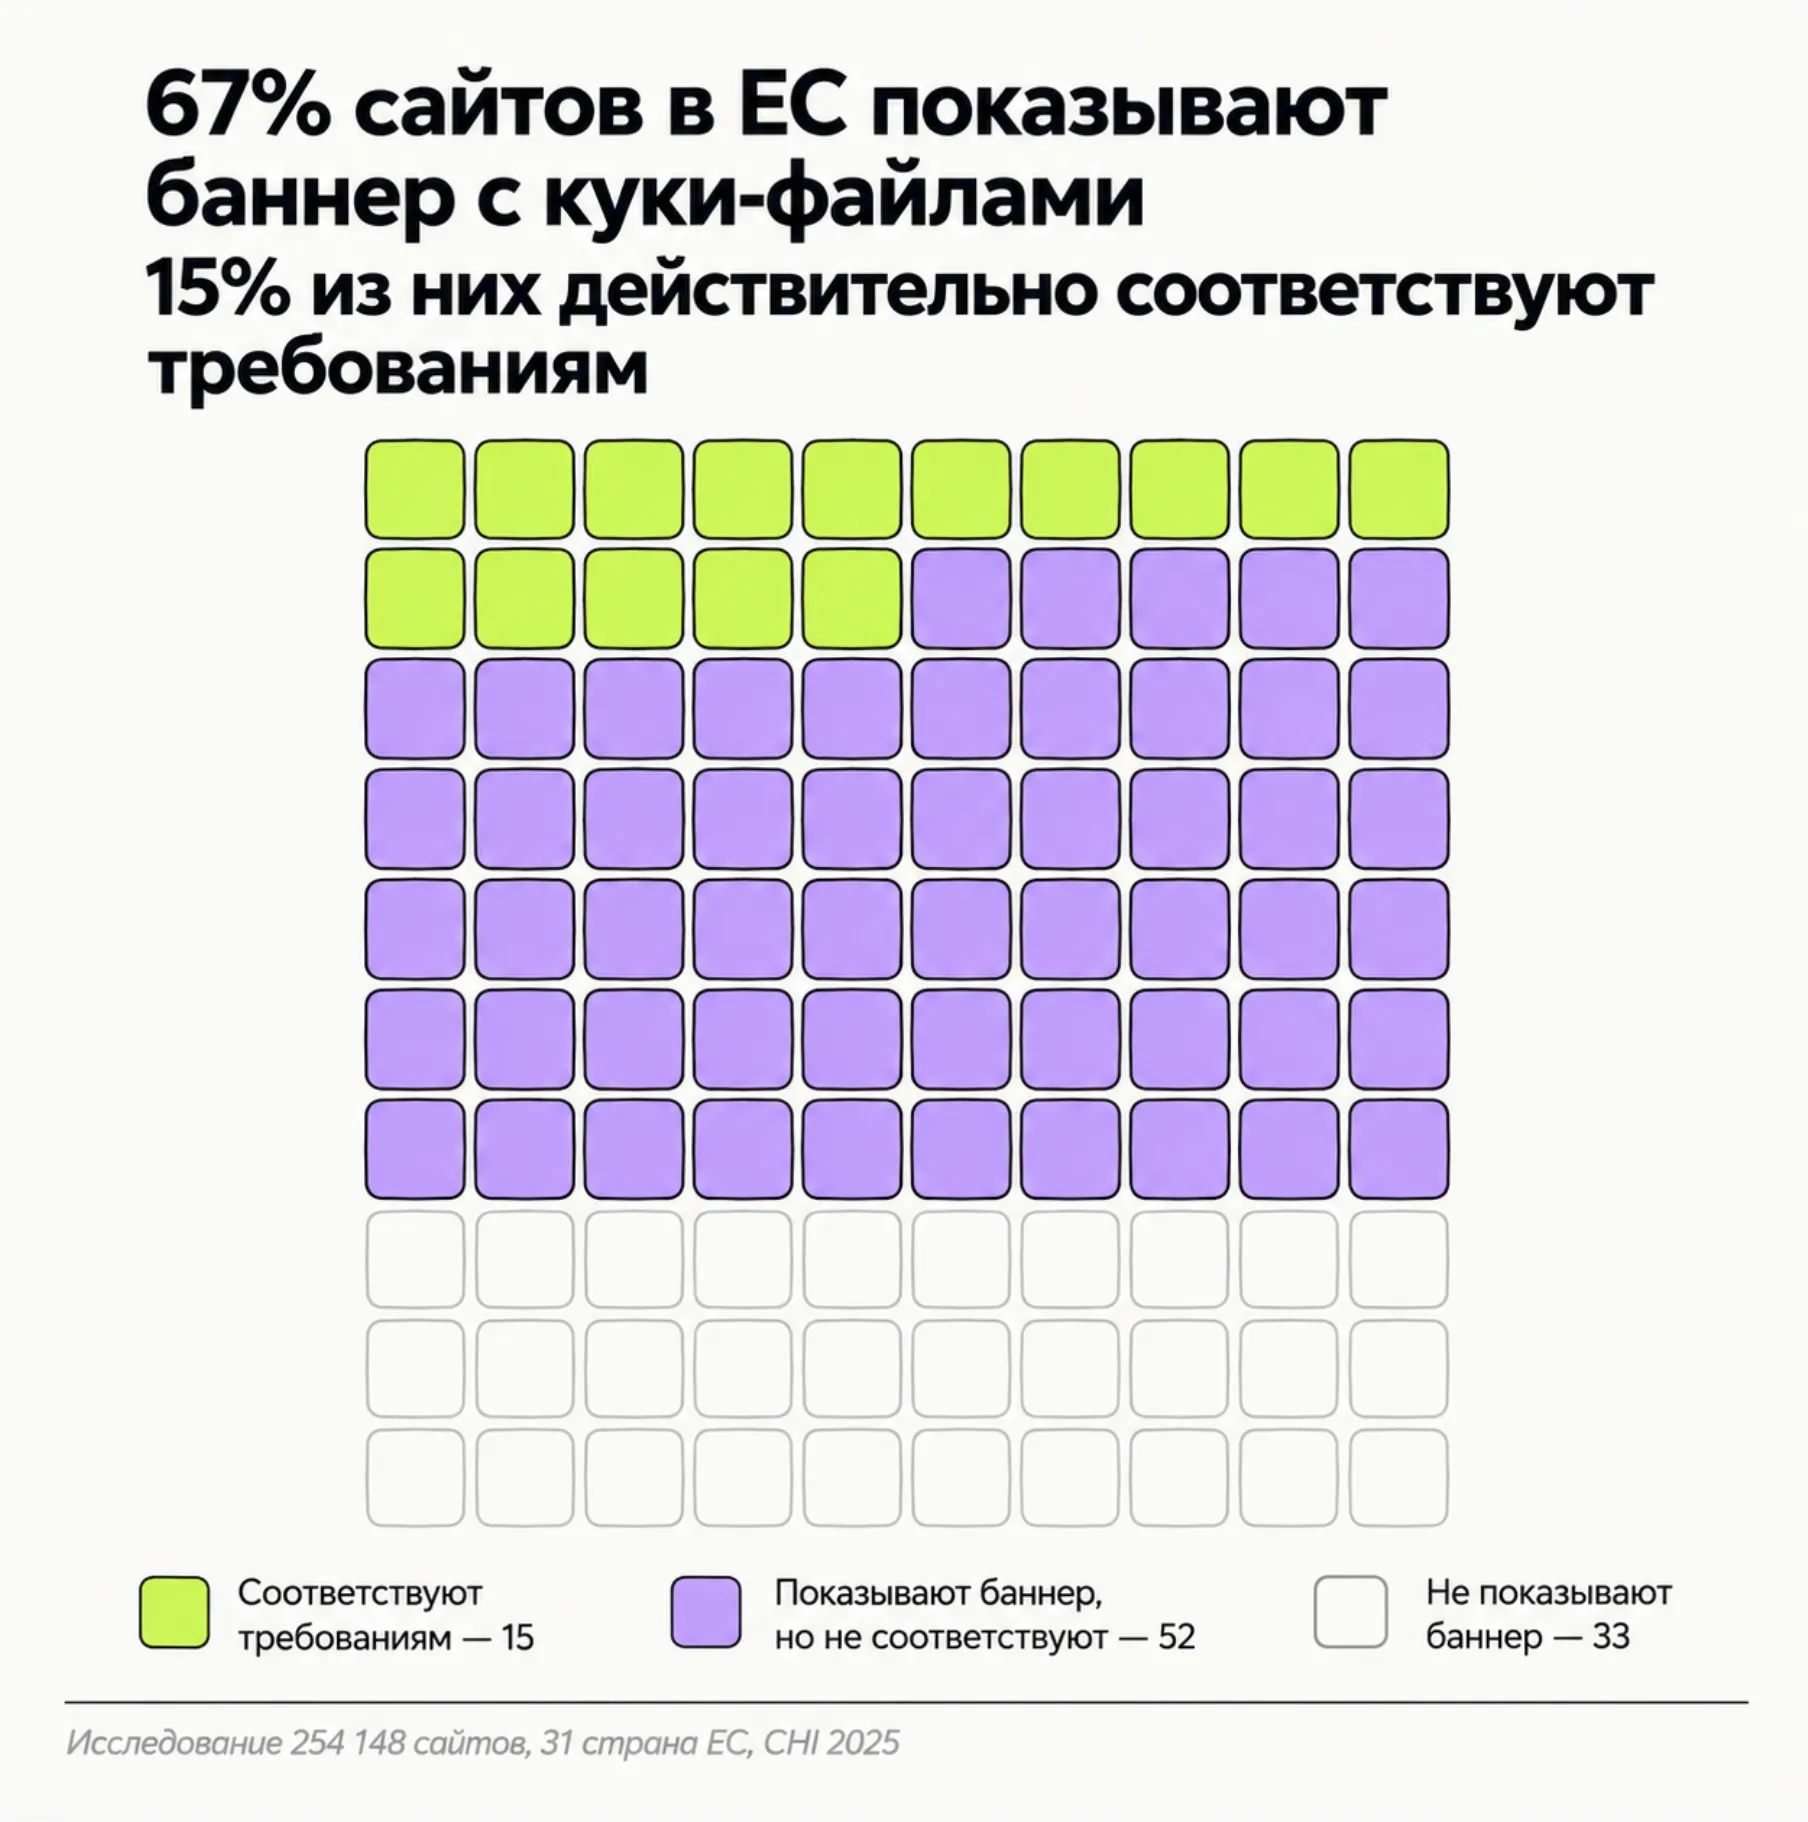
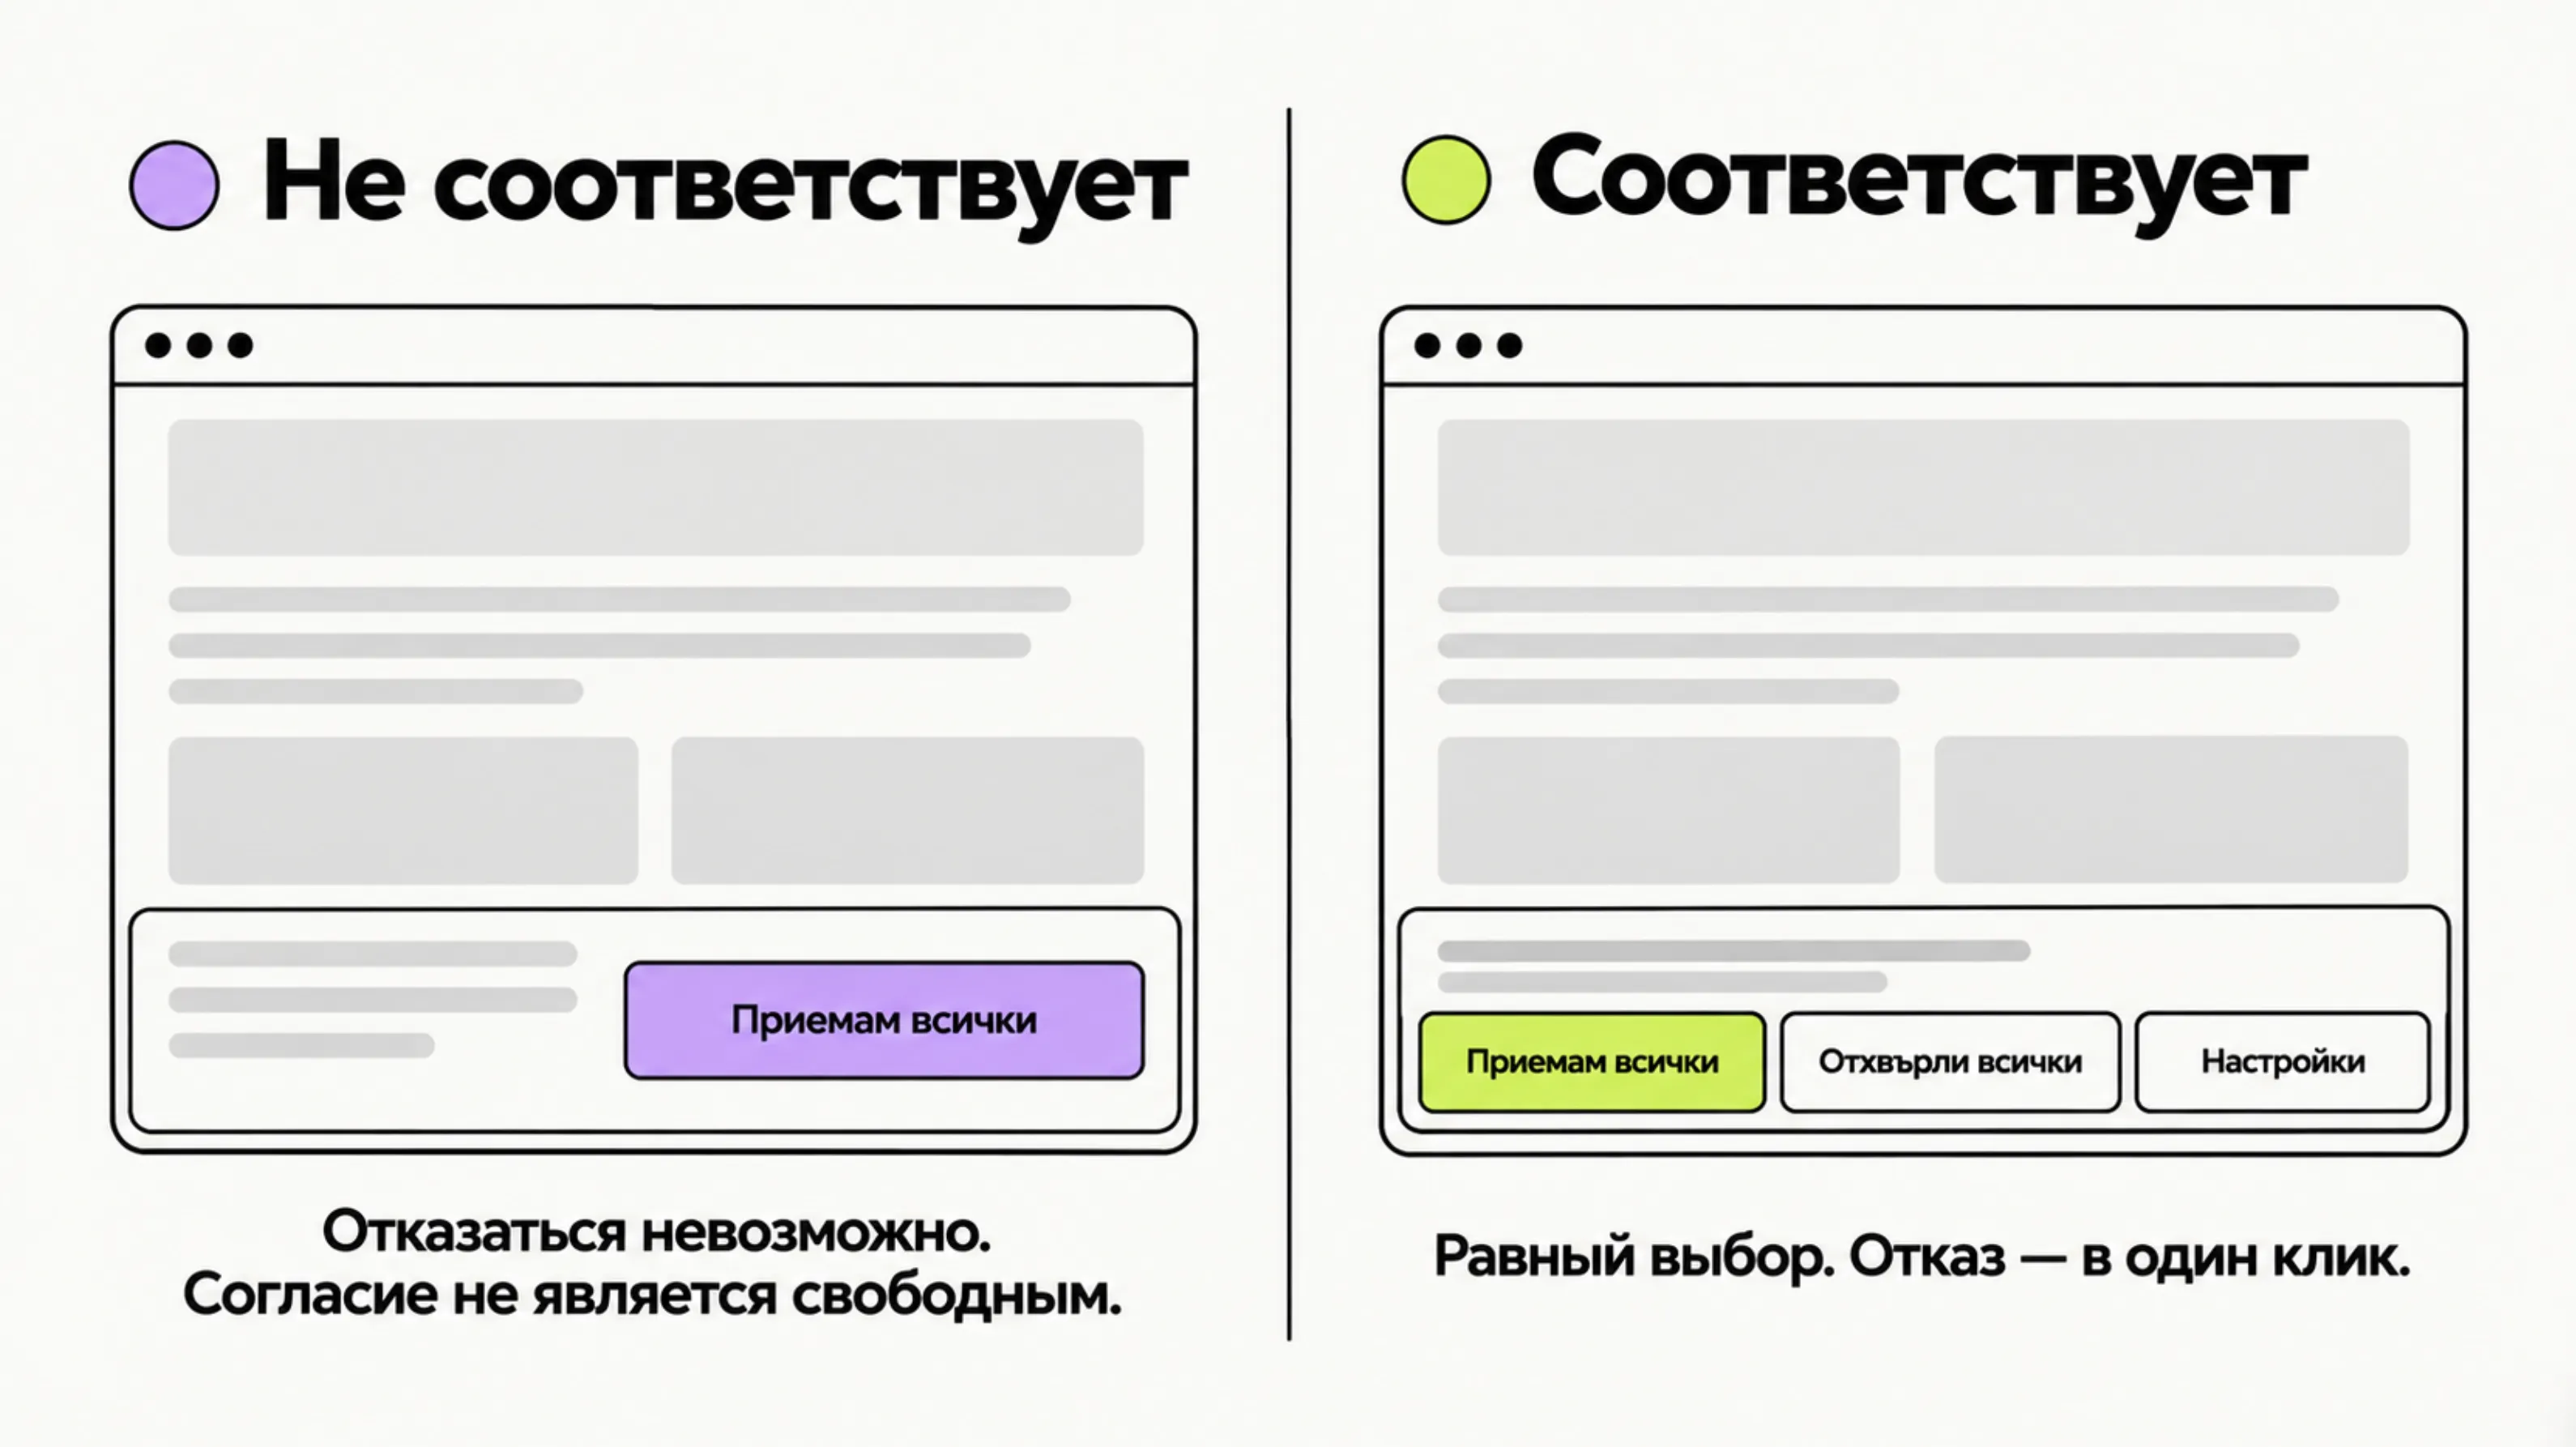
3. Cookies без согласия. Tilda по умолчанию ставит свои идентификационные и статистические cookies, а если подключены Meta Pixel / Google Analytics, то и рекламные. Правило ePrivacy (в Болгарии — через ЗЕС) + GDPR: любые не строго необходимые cookies ставятся только после явного согласия, отказаться должно быть так же просто, как согласиться. Если баннера на сайте нет, значит, согласия нет вообще. В моей статистике на болгарских сайтах или вообще отсутствовал cookies баннер, либо на нем была только одна кнопка “Согласиться”, и первый, и второй вариант является нарушением.
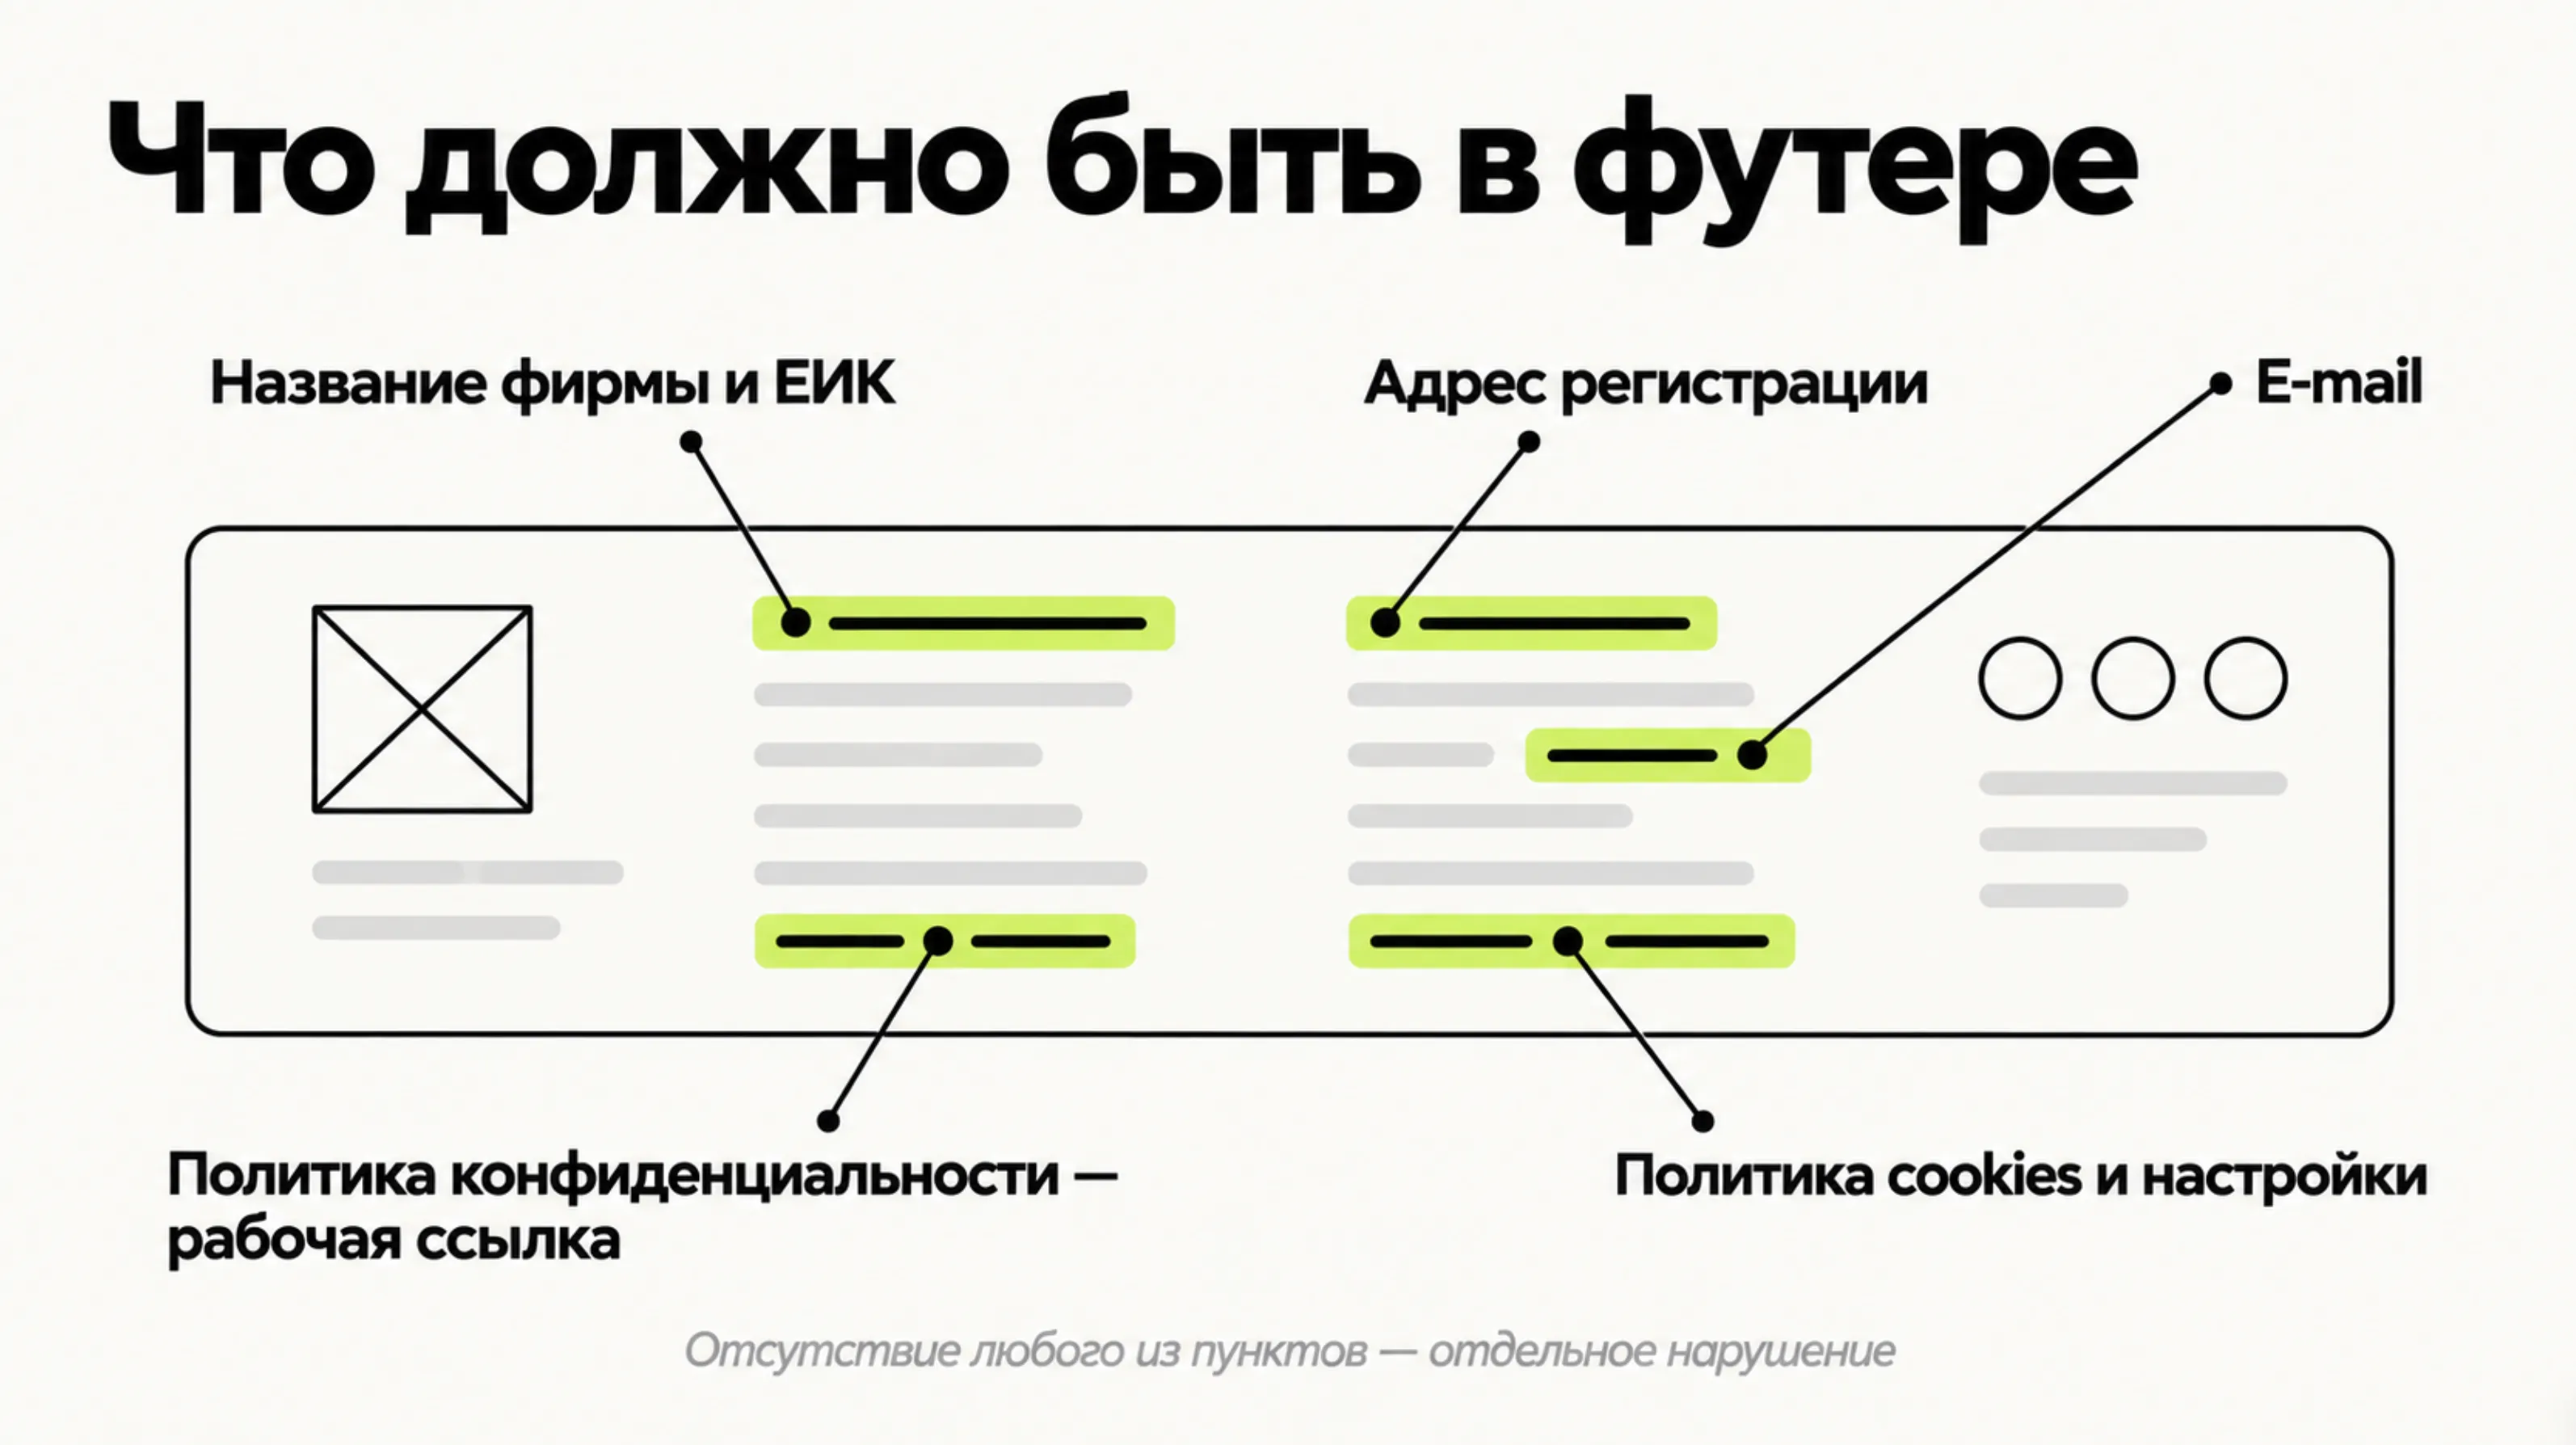
4. Нет идентификации торговца (чл. 4 ЗЕТ). На сайте нет ни названия юрлица/ЕТ, ни ЕИК, ни адреса регистрации, ни e-mail — обычно указан только телефон и физический адрес бизнеса. E-mail фирмы обязателен на сайте, например, в Болгарии это контролирует КЗП.
5. Нет общих условий. Если на сайте продаются услуги, есть запись через WhatsApp, форму обратной связи и др. Но нет отдельной страницы с “Общими условиями”, с какой офертой соглашаются клиенты при оплате, ни слова про платежные системы, про отмену, перенос даты, как происходит возврат денег, то это еще одно существенное нарушение законодательства. Для потребителей это еще и преддоговорная информация по ЗЗП при договоре на расстоянии.
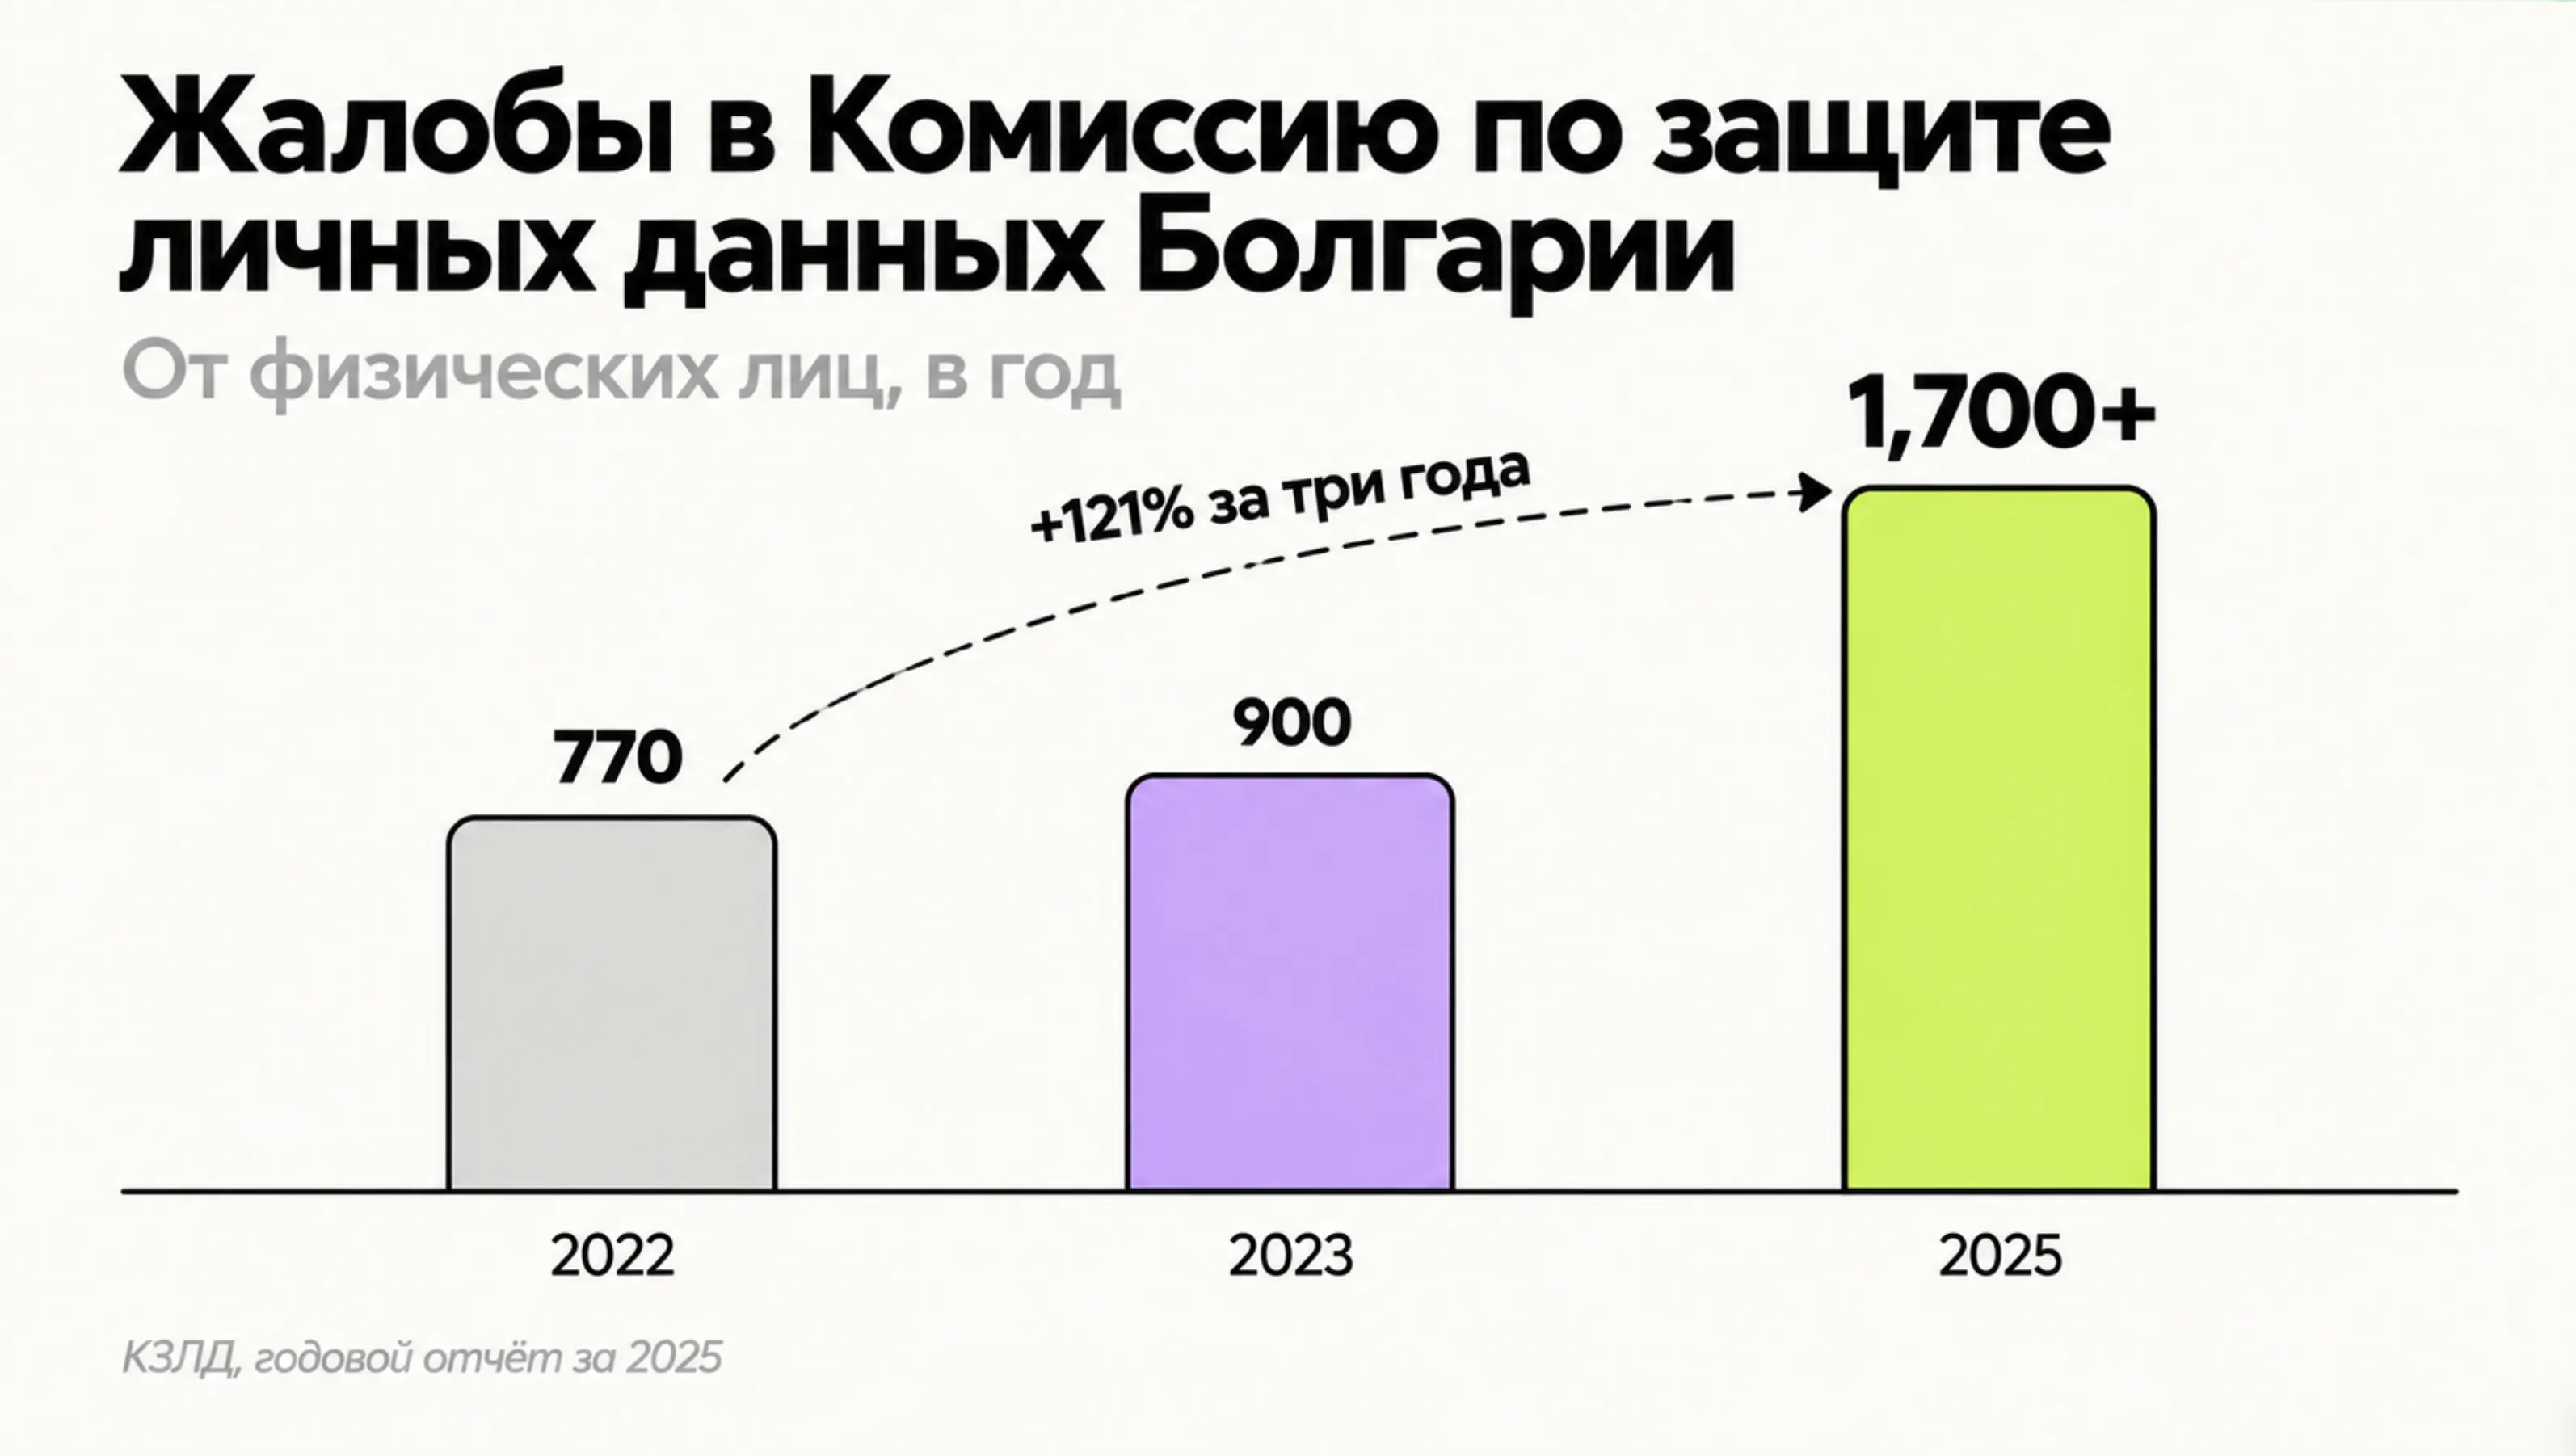
В Болгарии по годовому отчету КЗЛД (полный отчет здесь https://cpdp.bg/wp-content/uploads/2026/04/corrected-Annual-report_2025_CPDP-12.03.2026-финал.pdf): в 2025 г. в комиссию поступило более 1700 жалоб от физических лиц, тогда как в 2023 г. их было 900, а в 2022 г. — 770.
Или, например, испанский регулятор AEPD публикует все решения, когда и за что были оштрафованы собственники бизнеса:
- Amor Ideal — штраф 600 € за неполную политику конфиденциальности. Поводом стала жалоба клиента, купившего услуги «love coaching»: ему не предоставили никакой информации об обработке его персональных данных, а на сайте компании на тот момент вообще не было политики конфиденциальности с данными администратора и правами пользователей. Lawwwing
- Trueba Sport — штраф 1200 € за то, что не идентифицировали администратора данных и не разместили ссылку на политику конфиденциальности. Lawwwing
- Сайт оштрафован на 5000 € по ст. 13 GDPR: аналитические cookies без предварительного согласия, отсутствие правовой информации и политики cookies, неверно указанный администратор данных в политике. Adaptacion-rgpd
- Для контраста с крупными: Techpump Solutions S.L. — 90 000 € за повторные нарушения по cookies на трех сайтах, и Iberia — 30 000 € за неправильно настроенный баннер: пользовательница пожаловалась, что ее вынуждали принять cookies, чтобы продолжить пользоваться сайтом и купить билет. Blog PSN SerconSoftwareLOPD
Какие санкции могут грозить за разные нарушения на сайте:
КЗЛД (личные данные) — главный риск
Формальный потолок высокий: КЗЛД как надзорный орган может налагать санкции до 20 млн евро или до 4% глобального годового оборота — применяется бóльшая сумма. Сюда попадают обработка без правового основания и без информирования, cookies без согласия.
Но для микробизнеса на практике: штрафы КЗЛД варьируются между ≈510–2560 €, и это самая частая форма санкции. И характерно, что отсутствие или неполная политика конфиденциальности и незаконное использование cookies без информированного согласия — в числе самых частых причин нарушений и санкций по GDPR в практике КЗЛД.
Также помимо штрафа сопутствующие проблемы:
- Предписание остановить обработку. Это значит выключить формы на сайте, то есть перекрыть канал заявок.
- Решение КЗЛД публично.
- Проверка запускается по жалобе (клиента, ученика, конкурента, особенно в бьюти-нише такие проверки — частое явление в Болгарии) либо по собственной инициативе комиссии, плановой или внеплановой, без жалобы. По информации болгарских адвокатов — Pravatami
- Отдельно: иск о компенсации по ст. 82 GDPR от субъекта данных, от недовольного клиента, данные которого вы собрали и не удалили по его первому требованию.
КЗП (Закон за електронната търговия) — отсутствие реквизитов
Здесь суммы конкретные и вполне вероятные: за нарушение чл. 4 ЗЕТ — штраф от 100 до 500 €, а для юрлица или ЕТ имущественная санкция от 250 до 1250 €; при повторном нарушении — от 500 до 2000 € — Government
Практический риск, о котором обычно забывают
Meta и Google требуют работающую ссылку на политику конфиденциальности для рекламных кабинетов и особенно для лид-форм. Без нее реклама может быть отклонена, а аккаунт — ограничен.
Честная оценка вероятности
Никто не придет к салон красоты в Бургасе или Софии завтра с проверкой «по собственной инициативе» — ресурсы КЗЛД ограничены. Реальный сценарий обычно такой: недовольный клиент или ученик (конфликт из-за возврата предоплаты за курс, спор по результату процедуры) пишет жалобу в КЗЛД или КЗП. Жалоба бесплатная, подается онлайн за 10 минут. И вот тогда отсутствие всего перечисленного на сайте превращается из абстракции в акт и штраф.
Чек-лист «проверьте свой сайт за 10 минут»
Откройте свой сайт в режиме инкогнито и пройдите по списку:
- Баннер cookie появился сам, до любых кликов?
- Есть ли на баннере кнопка «Отказаться» на том же экране и того же размера, что «Принять»?
- F12 → Application → Cookies: сколько cookies уже стоит ДО того, как вы что-то нажали?
- F12 → Network, фильтр
google,facebook,gstatic: какие запросы ушли до согласия? - Ctrl+U и поиск по
fonts.googleapis.com— подгружаются ли шрифты с чужого сервера? - В футере есть кликабельная ссылка на политику конфиденциальности — и она открывается?
- В политике названы поименно сервисы, которые реально стоят на сайте?
- Под формой записи есть ссылка на политику и непредотмеченный чекбокс?
- В футере есть название фирмы, ЕИК, адрес регистрации и e-mail?
- Сайт работает с клавиатуры — Tab проходит по всем ссылкам и кнопкам, фокус видно?
- Если стоит чат-бот — он сообщает, что он ИИ?
- Если публикуете скидки — прежняя цена это минимальная за 30 дней?
Ноль пунктов «да» — норма для большинства. Три-четыре «да» — вы уже лучше среднего по ЕС.
Источники
- A Cross-Country Analysis of GDPR Cookie Banners, CHI 2025 — arxiv.org/abs/2503.19655
- Landgericht München I, 3 O 17493/20 (Google Fonts, 20.01.2022)
- Directive (EU) 2019/882 — European Accessibility Act
- Regulation (EU) 2024/1689 — AI Act, Art. 50; руководство Еврокомиссии от 20.07.2026
- Directive (EU) 2019/2161 — Omnibus
- Закон за електронната търговия (чл. 23–25)
- GDPR глоби в България — практика на КЗЛД
- Общи условия за сайт и онлайн магазин — надзор на КЗЛД
- Край на двойното обозначаване на цените от 9.08.2026
- КЗП — въпроси и отговори за еврото