Данная статья это не юридическая консультация — для точной оценки всех рисков, верно ли у вас заполнены такие технические страницы, как Политика конфиденциальности, Общие условия, баннер cookies и др. проконсультируйтесь с юристом в вашей юрисдикции.
Часть 1. Классика ошибок или то, что нарушают многие
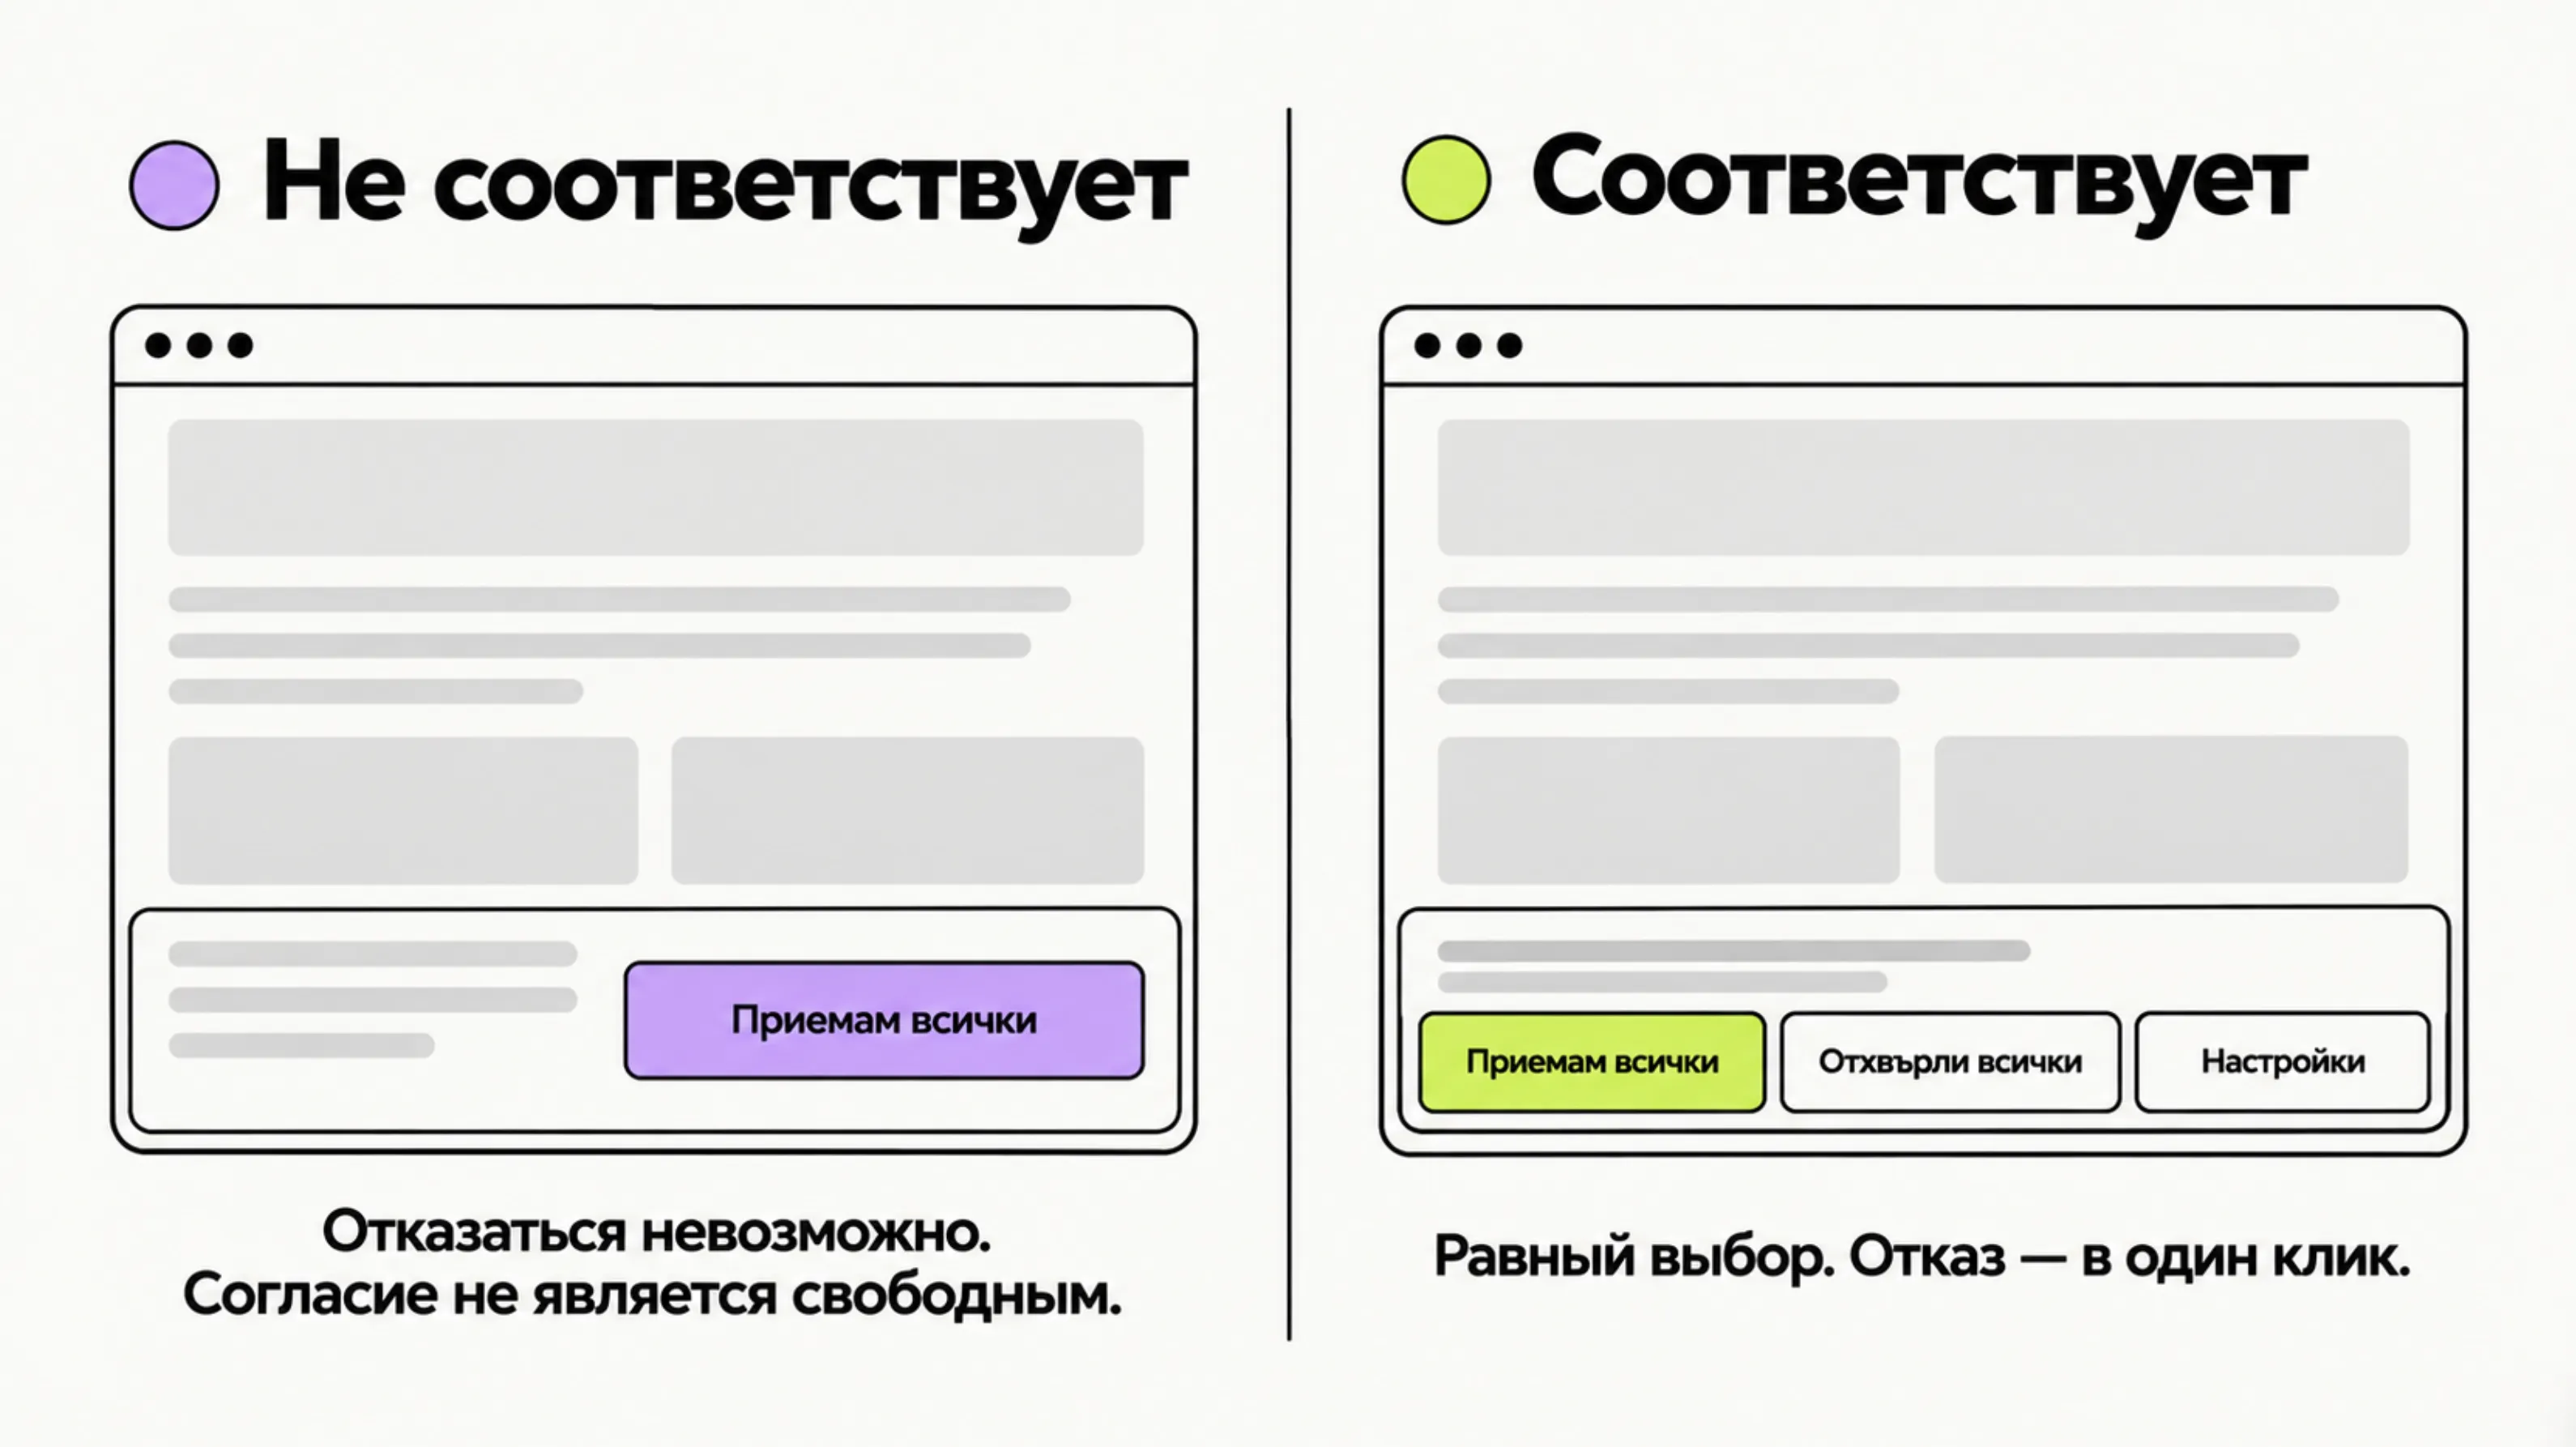
1. Баннер cookie есть, но он не соответствует законам ЕС
Самая массовая ошибка, когда баннер на сайте вроде и стоит, но не тот.
Исследование топ-10 000 сайтов в 31 стране ЕС (254 148 сайтов, CHI 2025) показало, что интерфейс согласия есть у 67% сайтов, но минимальным требованиям соответствуют только 15%. Главная причина нарушения — на баннер нет кнопки “отказаться”.
Что делает cookie баннер недействительным:
- нет кнопки «Отказаться» на первом экране, наравне с «Принять»
- отказ требует больше кликов, чем согласие (61% сайтов в ЕС)
- галочки проставлены заранее (решение Суда ЕС по делу Planet49 — предотмеченный чекбокс согласием не является)
- формулировка «продолжая пользоваться сайтом, вы соглашаетесь» — пассивное согласие в ЕС не работает
- cookie-wall: «примите cookies или уходите» — в большинстве случаев недопустимо
2. Трекинг запускается до согласия
Баннер висит, а Google Analytics и Meta Pixel уже отработали. Технически это самая частая реальная утечка.
Цифры: отслеживание до согласия — нарушения нашли на 44% сайтов в ЕС, и 68% в мире. В среднем 16 сторонних cookies на странице еще до появления баннера. На ~24% сайтов трекинг продолжается даже после нажатия «Отказаться», и из них 58% продолжают ставить сторонние cookies.
3. Внешние шрифты, карты, капча и видео
Ошибка, которую разработчики не закладывал специально, но ее притаскивают темы и плагины.
Когда страница подгружает что-то с чужого сервера, браузер посетителя отправляет туда IP-адрес, user-agent и адрес страницы. IP — персональные данные. Никакие cookies для этого не нужны, так устроен HTTP.
Прецедент: 20 января 2022 г. земельный суд Мюнхена (Landgericht München I, дело 3 O 17493/20) обязал владельца сайта выплатить посетителю €100 за то, что сайт подгружал Google Fonts с серверов Google, передавая IP без согласия. Суд указал: законного основания нет, потому что шрифты можно разместить у себя. Сумма штрафа хоть была и смешная, но последствия этого юридического прецедента — нет: по Германии прокатилась волна писем с требованиями оплатить штрафы по 100–170 евро за сайт.
Откуда это может подтянуться без ведома владельца: темы WordPress, конструкторы (Elementor, Divi), плагины, встроенные Google Maps, reCAPTCHA, вставки YouTube.
Что искать в коде: fonts.googleapis.com, fonts.gstatic.com, ajax.googleapis.com, maps.googleapis.com, reCAPTCHA, iframe YouTube.
Как чинить: шрифты и библиотеки разместить локально; карту и видео — по клику (click-to-load), YouTube минимум через youtube-nocookie; капчу заменить или спрятать за согласие.
4. Политика конфиденциальности скопирована из интернета
По анализу практики европейских регуляторов это одна из самых частых причин санкций: политика конфиденциальности на сайте есть, но она скопирована с другого ресурса и не соответствует реальной деятельности компании. Не указан настоящий администратор данных, перечислены не те сервисы, нет сроков хранения, нет валидного емейла компании по которому можно отправить запрос и др.
Проверка на честность: если в вашей политике не названы поименно сервисы, которые реально стоят на сайте (платформа записи, рассыльщик, пиксель, аналитика), она не ваша.
5. Форма без согласия и без ссылки на политику
Если на сайте размещена форма записи, которая собирает имя, емейл и телефон клиента, а рядом нет чекбокса и ссылки на политику конфиденциальности, то у вас проблемы. Нужно: краткое уведомление у формы (кто собирает данные, зачем, ссылка на политику) плюс НЕпредотмеченный чекбокс, если основание — согласие.
Отдельно: согласие на услугу и согласие на маркетинговую рассылку — это два разных согласия, их нельзя объединять в один чекбокс.
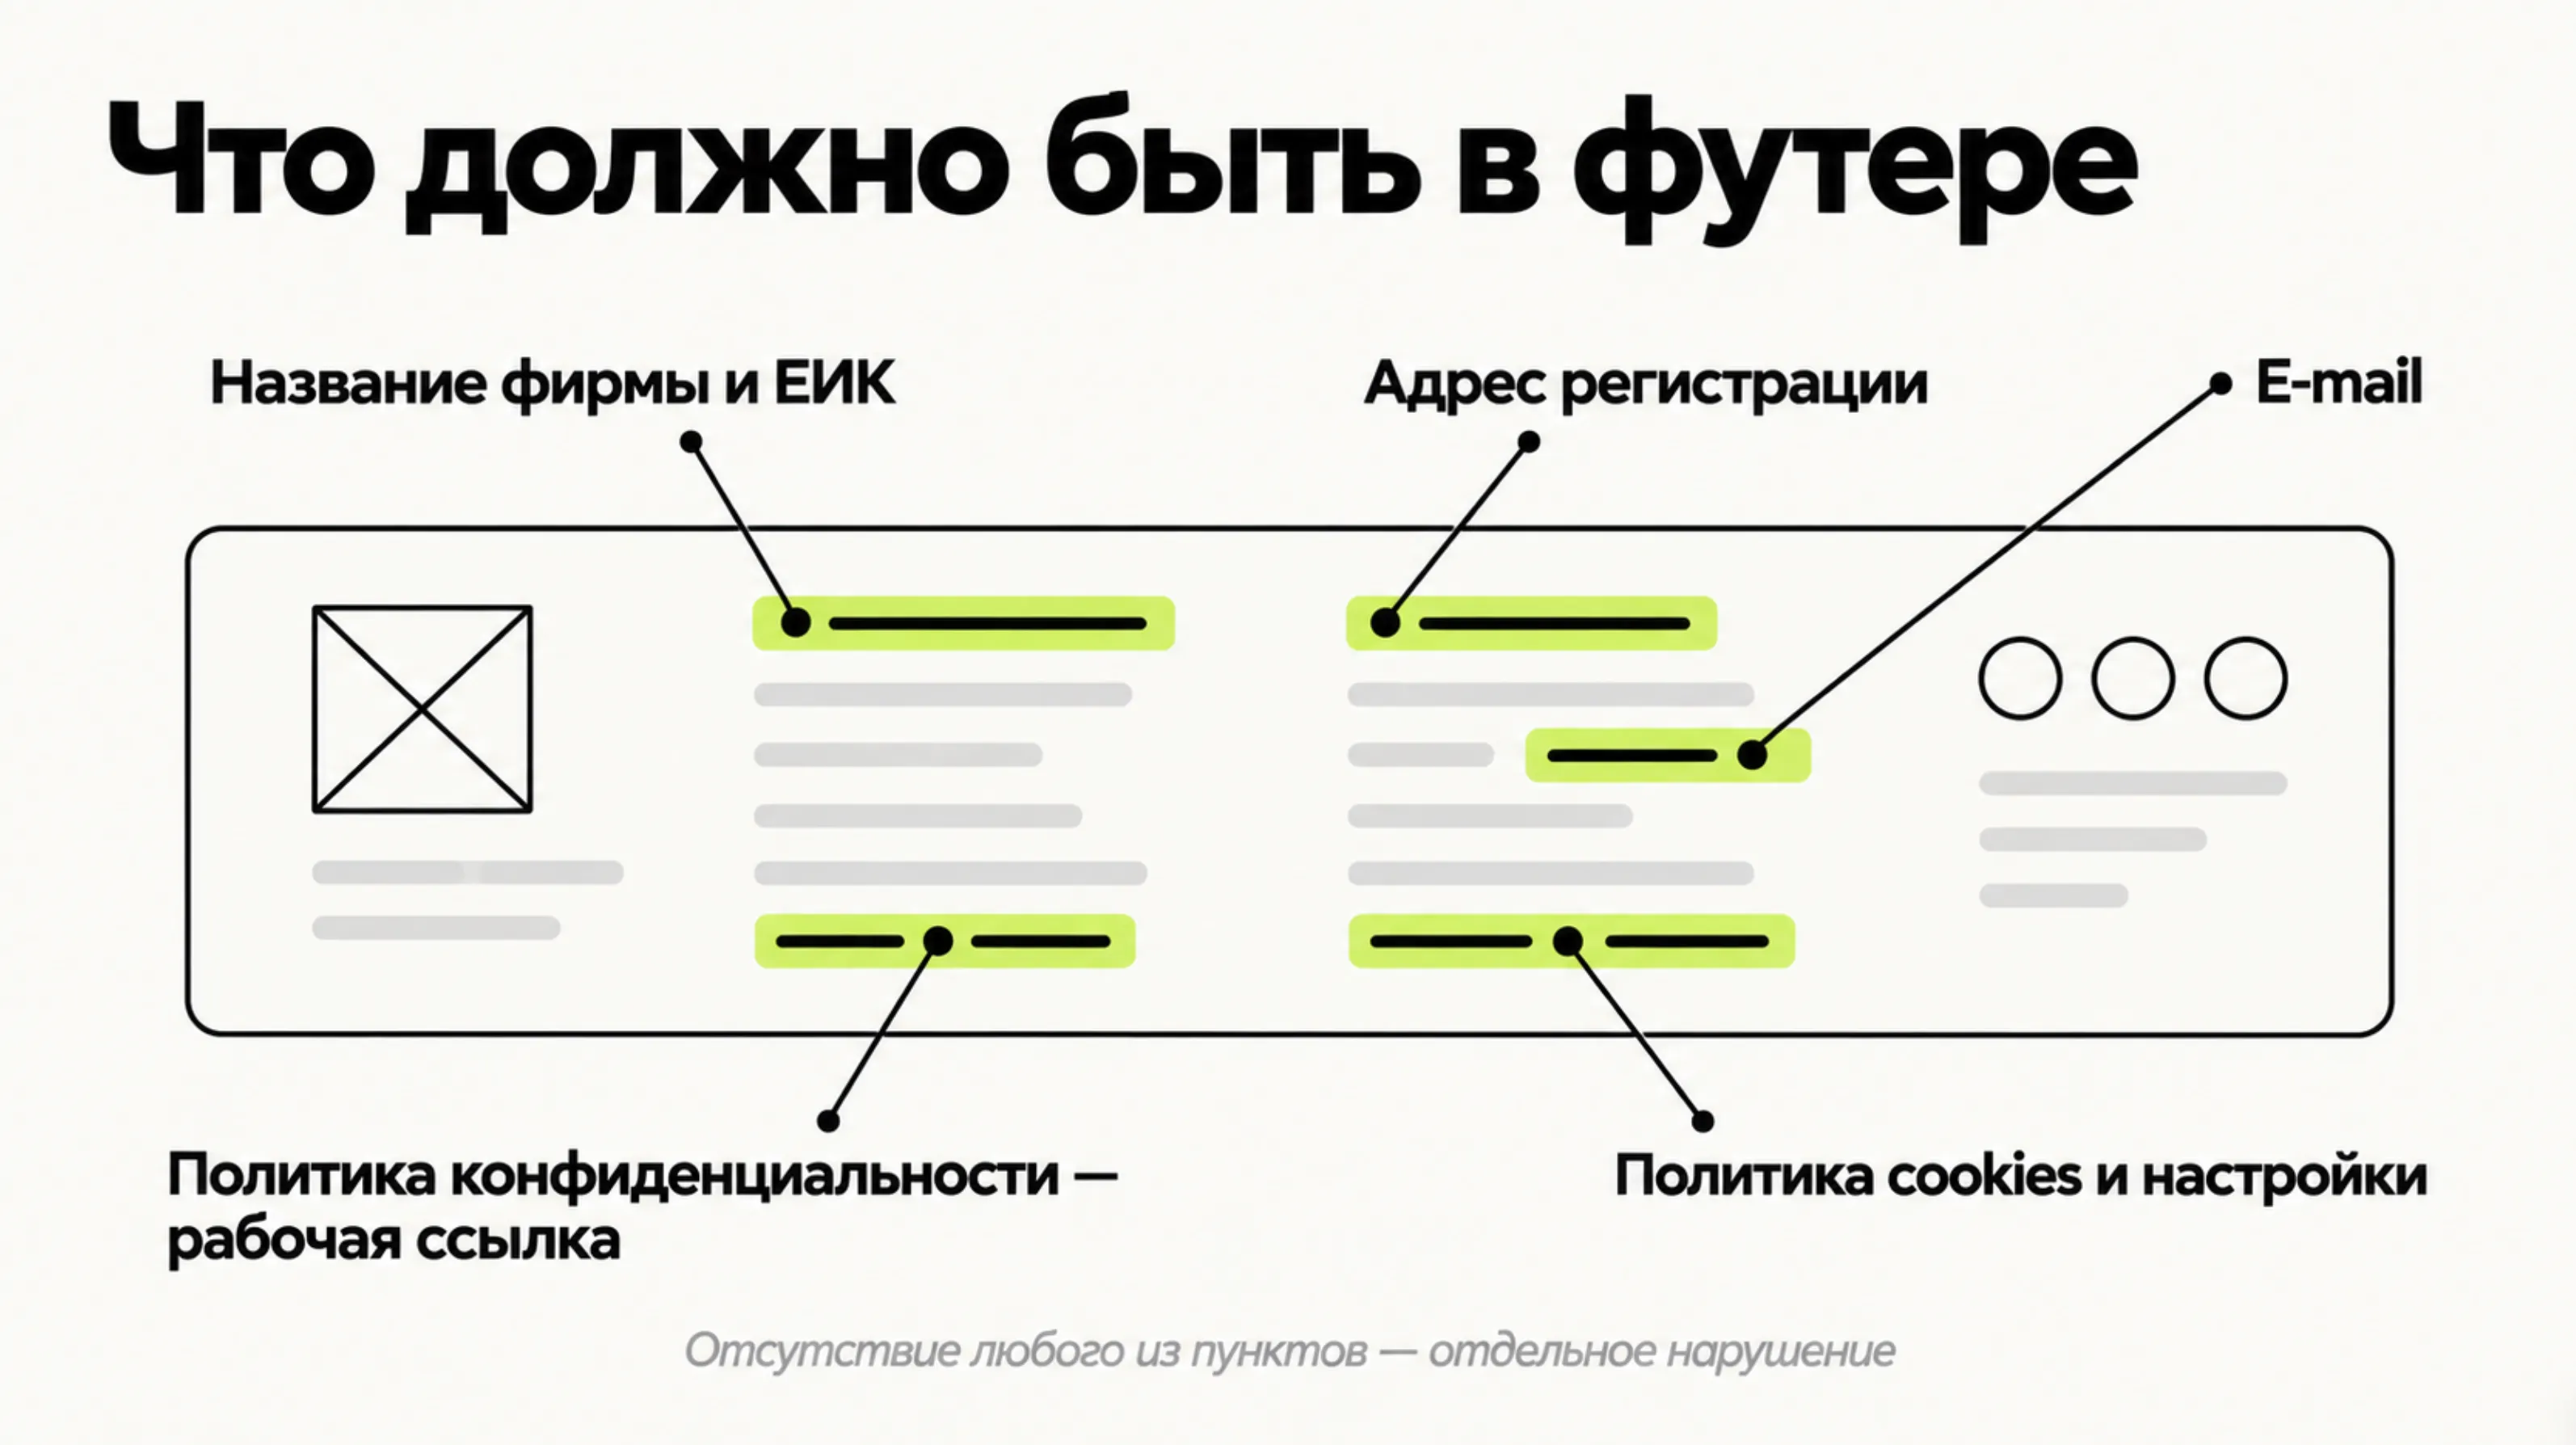
6. Нет реквизитов продавца
Требование директивы об электронной коммерции (в Болгарии — чл. 4 ЗЕТ): на сайте должны быть название юрлица или ЕТ, ЕИК, адрес регистрации и e-mail. Телефон и WhatsApp этого не заменяют — email обязателен. Я сделала рандомную выборку болгарских бьюти-сайтов, и реквизиты были размещены у нуля компаний из семи.
7. Невидимые ошибки, которых нет на сайте, но за которые штрафуют
Про это владельцы сайтов не знают вообще, потому что это не про сайт, на самом деле, а про документы:
- Регистр деятельностей по обработке (ст. 30 GDPR) — письменный документ, который регулятор требует первым при проверке
- Договор об обработке (DPA) с каждым подрядчиком, который видит данные клиентов: платформа записи, конструктор сайта, рассыльщик, бухгалтер, CRM
- Сроки хранения — например, заявки пятилетней давности в почте и в админке платформы без всякого основания
- План на утечку — есть 72 часа на уведомление регулятора, и этот срок начинает течь, когда вы узнали о том, что данные ваших клиентов были скомпроментированы.
8. Фото клиентов и отзывы
Фото «до/после» — это самое узкое и рискованное место, если мы продолжаем говорить о бьюти сфере. Изображение конкретного человека, а в части случаев (состояние кожи, волос, последствия заболеваний) это еще и данные о здоровье, то есть особая категория личных данных. Нужно отдельное письменное согласие, с указанием, где именно будет публиковаться информация (соцсети, сайт, печатные буклеты), и с возможностью отозвать разрешение на публикацию.
Отзывы, скопированные из мессенджера с именем и аватаром человека, по идее, тоже должны быть размещены с разрешения клиента.
Часть 2. Что вступило в силу недавно, и про это почти никто не слышал
9. European Accessibility Act — с 28 июня 2025
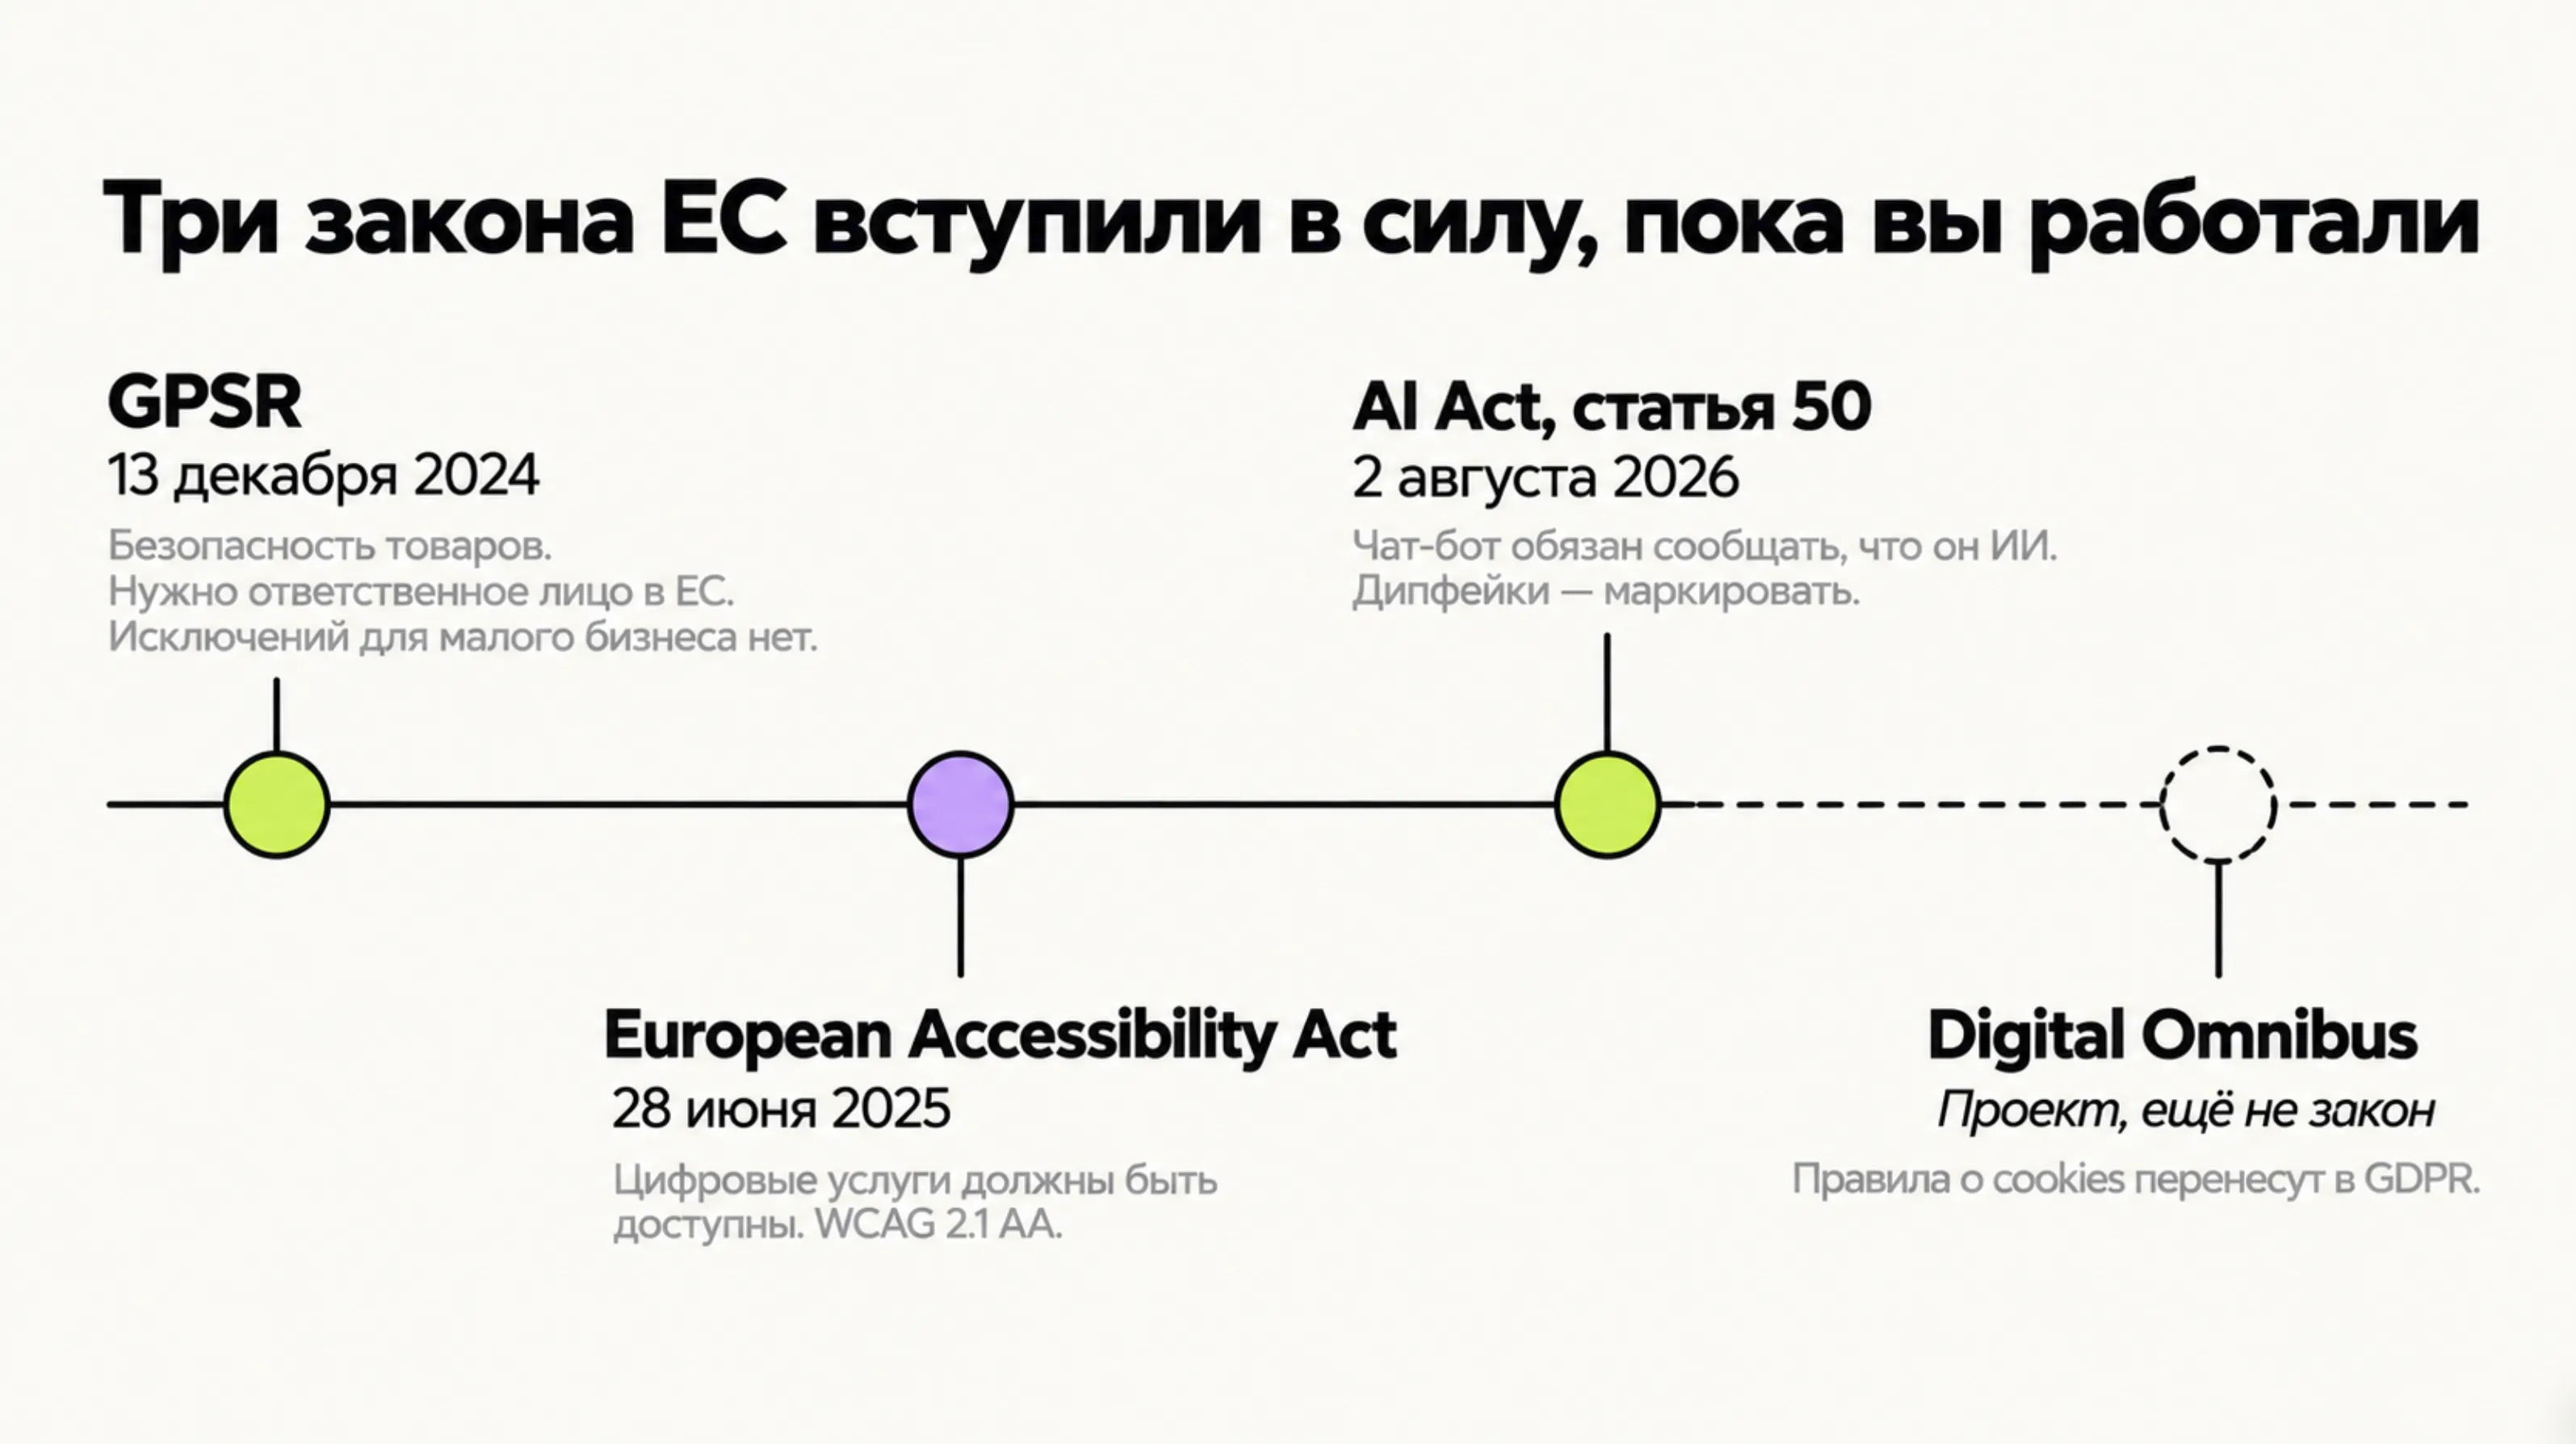
Директива (ЕС) 2019/882. Требует, чтобы цифровые услуги для потребителей были доступны людям с инвалидностью: стандарт EN 301 549, на практике WCAG 2.1 уровень AA. Нужны работа с клавиатуры, поддержка скринридеров, достаточный контраст, и опубликованное заявление о доступности.
Ловушка с «микропредприятиями». Исключение есть, но узкое: менее 10 сотрудников и годовой оборот или баланс не более €2 млн. Порог проверяется по обоим критериям, и исключение касается только услуг, если вы производите или продаете подпадающие под директиву товары, оно не применяется. Перерос порог — исключение пропадает сразу, переходного периода нет.
Санкции устанавливают страны сами. Для ориентира: во Франции до €75 000 или 4% годового оборота; в ряде стран предусмотрены ежедневные штрафы до €1000 за продолжающееся нарушение.
Существующие услуги, запущенные до 28.06.2025, имеют переходный срок до 28 июня 2030. Архивный контент, не обновлявшийся после 28.06.2025, освобожден от требований данной директивы.
10. AI Act, статья 50 — со 2 августа 2026
Уже действует. Если на сайте стоит чат-бот, вы ОБЯЗАНЫ сообщать человеку, что он общается с ИИ. Если вы публикуете дипфейки или реалистичные синтетические изображения и видео, то вы ОБЯЗАНЫ их маркировать.
Важно: обязанность привязана не к разработке ИИ, а к использованию. Бизнес, который поставил на сайт бота от стороннего сервиса или генерирует рекламные картинки нейросетью, — ОБЯЗАН сообщить об этом своим конечным пользователям.
Что НЕ требует маркировки: обычный маркетинговый текст, прошедший человеческую вычитку, или рутинная ретушь фото. А вот изменение товара так, чтобы он выглядел лучше, чем есть, — уже подпадает под действие AI Act и требует маркировки.
Потолок санкций: €15 млн или 3% мирового годового оборота. Действует независимо от того, где зарегистрирован бизнес, — важно, что пользователи в ЕС.
11. Omnibus: цены и отзывы
Директива (ЕС) 2019/2161.
Скидки. Объявляя скидку, нужно указать прежнюю цену, и это минимальная цена, по которой вы сами продавали товар за последние 30 дней. Нельзя считать процент от рекомендованной производителем цены, если вы недавно продавали дешевле. «Скидки до 50%» без основания — тоже нарушение.
Свежий пример для поста: в январе 2026 г. польский регулятор UOKiK оштрафовал Zalando и Temu в совокупности почти на 37 млн злотых (около €8,5 млн) за то, как они считали и показывали 30-дневную референсную цену.
Отзывы. Фейковые отзывы прямо запрещены. Если вы публикуете отзывы, у вас должна быть внутренняя процедура проверки, что они от реальных клиентов, и вы обязаны рассказать, как именно вы это проверяете. Обязанности проверять каждого клиента нет — обязанность в том, чтобы система существовала и была описана.
Потолок штрафа: до 4% годового оборота в соответствующей стране.
12. GPSR — с 13 декабря 2024
Регламент (ЕС) 2023/988 о безопасности продукции. Касается всех, кто продает потребителям в ЕС физические товары — включая продажу через собственный сайт, а не только маркетплейсы.
Что нужно: у каждого товара должно быть ответственное лицо, учрежденное в ЕС, и его контактные данные должны быть видны в самом онлайн-предложении, а не только в документах. Плюс техническая документация, оценка рисков и порядок уведомления об инцидентах.
Исключений для малого бизнеса и малых объемов нет. Это то, что застало врасплох тысячи продавцов: листинги начали снимать, а маркетплейсы — требовать документы.
Нюанс: GPSR не покрывает то, что регулируется отраслевым законодательством, — косметика, например, идет по своим правилам.
Часть 3. Что меняется прямо сейчас
Комиссия отозвала многолетний проект ePrivacy-регламента и 19 ноября 2025 г. предложила пакет Digital Omnibus, который переносит правила о cookies прямо в GDPR — новые статьи 88a и 88b. Предлагается: отказ в один клик, запрет повторно спрашивать согласие в течение шести месяцев после отказа, и обязанность уважать сигналы, выставленные на уровне браузера.
Важная оговорка: по состоянию на сентябрь 2026 это проект, он в переговорах между Парламентом и Советом, законом не стал. Действующая рамка — GDPR плюс ePrivacy-директива, и соблюдать нужно ее. Но направление понятное: банальный баннер без отказа 100% станет нарушением.
Чек-лист «проверьте свой сайт за 10 минут»
Откройте свой сайт в браузере в режиме инкогнито и пройдите по списку:
- Баннер cookie появился сам, до любых кликов?
- Есть ли на баннере кнопка «Отказаться» на том же экране и того же размера, что «Принять»?
- F12 → Application → Cookies: сколько cookies уже стоит ДО того, как вы что-то нажали?
- F12 → Network, фильтр
google,facebook,gstatic: какие запросы ушли до согласия? - Ctrl+U и поиск по
fonts.googleapis.com— подгружаются ли шрифты с чужого сервера? - В футере есть кликабельная ссылка на политику конфиденциальности — и она открывается?
- В политике названы поименно сервисы, которые реально стоят на сайте?
- Под формой записи есть ссылка на политику и непредотмеченный чекбокс?
- В футере есть название фирмы, ЕИК, адрес регистрации и e-mail?
- Сайт работает с клавиатуры — Tab проходит по всем ссылкам и кнопкам, фокус видно?
- Если стоит чат-бот — он сообщает, что он ИИ?
- Если публикуете скидки — прежняя цена это минимальная за 30 дней?
- Есть ли письменное согласие у людей на фото «до/после»?
Ноль пунктов «да» — норма для большинства. Три-четыре «да» — вы уже лучше среднего по ЕС.
Источники
- A Cross-Country Analysis of GDPR Cookie Banners, CHI 2025 — arxiv.org/abs/2503.19655
- Landgericht München I, 3 O 17493/20 (Google Fonts, 20.01.2022)
- Directive (EU) 2019/882 — European Accessibility Act
- Regulation (EU) 2024/1689 — AI Act, Art. 50; руководство Еврокомиссии от 20.07.2026
- Directive (EU) 2019/2161 — Omnibus
- Regulation (EU) 2023/988 — GPSR
- Digital Omnibus, предложение Еврокомиссии от 19.11.2025
- Годовой отчет КЗЛД за 2025 г.